IT-Sicherheit von OHP Leit- und Fernwirktechnik

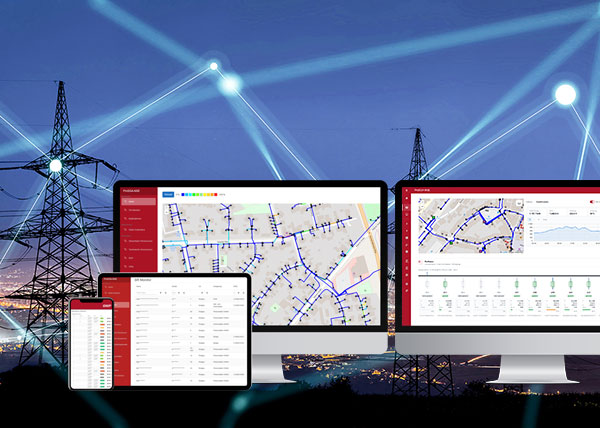
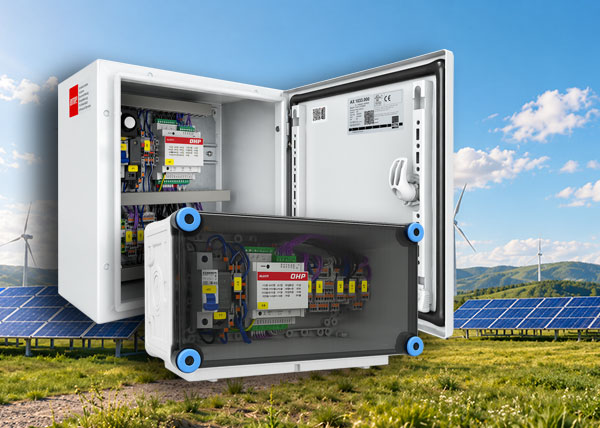
Das Leitsystem ProWin sowie die OHP Fernwirktechnik sind seit mehr als 35 Jahren in anspruchsvollen Infrastrukturbereichen wie der Strom- und Wasserversorgung im Einsatz. Gerade in diesen sensiblen Anwendungsfeldern sind eine hohe Verfügbarkeit sowie die Sicherheit von IT- und OT-Systemen von zentraler Bedeutung.

ProWin, der ProSGA Smart Grid Assistant und die OHP Fernwirktechnik wurden konsequent für diese Anforderungen entwickelt. OHP verfolgt dabei eine ganzheitliche Sicherheitsstrategie nach den Prinzipien Security by Design und Defense in Depth. Sicherheitsaspekte werden somit von Beginn an berücksichtigt und über mehrere aufeinander abgestimmte Schutzebenen hinweg umgesetzt.

Ein wesentlicher Vorteil liegt in der tiefgreifenden und durchgängigen Eigenentwicklung der OHP Lösungen – vom ProWin Leitsystem über den ProSGA Smart Grid Assistant bis hin zur Fernwirktechnik. Dadurch behält OHP die Kontrolle über zentrale Systemkomponenten, Schnittstellen und Sicherheitsmechanismen und schafft die Grundlage für ein besonders hohes IT-/OT-Sicherheitsniveau.

Gleichzeitig bleiben OHP Lösungen offen und flexibel integrierbar. Gängige Softwarelösungen, Steuerungen und Fremdsysteme können über standardisierte und marktübliche Schnittstellen angebunden werden. So lassen sich OHP Systeme zuverlässig in bestehende Infrastrukturen und unterschiedlichste Systemlandschaften integrieren.
Bei der Weiterentwicklung unseres Sicherheitskonzepts nutzen wir das BDEW-Whitepaper 3.0 sowie relevante Anforderungen der IEC 62443-4-1 und IEC 62443-4-2 als Orientierung. Die für unsere Produkte maßgeblichen Anforderungen des EU Cyber Resilience Act (CRA) berücksichtigen wir im Rahmen unserer Produktentwicklung und -pflege. OHP betriebt ein gemäß ISO/IEC 27001 zertifiziertes Informationssicherheits-Managementsystem (ISMS).

Die Sicherheit unserer Produkte hat für OHP einen hohen Stellenwert.

Wenn Sie eine mögliche Sicherheitslücke oder ein sicherheitsrelevantes Verhalten in einem Produkt von OHP festgestellt haben, bitten wir Sie, uns dies über unsere zentrale Kontaktstelle für Produktsicherheit mitzuteilen.

E-Mail Kontakt für Sicherheitsmeldungen:  cra@ohp.de

Bitte verwenden Sie nach Möglichkeit folgenden Betreff:

Security Vulnerability – [Produktname / Produkttyp]

Damit wir Ihre Meldung schnell untersuchen können, bitten wir – soweit verfügbar – um folgende Informationen:

  • Produktname und Produkttyp
  • Hardwareversion
  • Firmware- bzw. Softwareversion
  • Beschreibung der vermuteten Schwachstelle
  • Schritte zur Reproduktion
  • mögliche sicherheitsrelevante Auswirkungen
  • vorhandene Logs, Screenshots oder weitere technische Informationen
  • Kontaktmöglichkeit für Rückfragen

Bitte übermitteln Sie keine Zugangsdaten, Passwörter oder personenbezogenen Daten, sofern diese für die Untersuchung nicht zwingend erforderlich sind.

Umgang mit Sicherheitsmeldungen

Eingehende Sicherheitsmeldungen werden von OHP geprüft und an die zuständigen Ansprechpartner für Produktsicherheit weitergeleitet. Wir bemühen uns, den Eingang einer qualifizierten Sicherheitsmeldung zeitnah zu bestätigen und bei Bedarf mit dem Melder bezüglich weiterer technischer Informationen Kontakt aufzunehmen. Wir bitten darum, Informationen über eine mögliche Schwachstelle nicht öffentlich bekanntzugeben, bevor OHP Gelegenheit hatte, die Meldung zu untersuchen und – sofern erforderlich – geeignete Abhilfemaßnahmen bereitzustellen.

Allgemeiner technischer Support

Die oben genannte Kontaktadresse ist ausschließlich für Sicherheitslücken und andere produktsicherheitsrelevante Hinweise vorgesehen. Für allgemeine technische Fragen, Bedienungsfragen, Reparaturen oder sonstige Supportanfragen verwenden Sie bitte unsere regulären Support-Kontaktmöglichkeiten.

Ihr Ansprechpartner:

Sebastian Ott (M.Sc.)
Sebastian Ott (M.Sc.)Geschäftsführer

Begleitende Dokumente
Weitere Informationen können Sie folgenden Dokumenten entnehmen: